


题目
如何管理 API Key、访问令牌和用户凭证,避免它们进入模型上下文?
答案
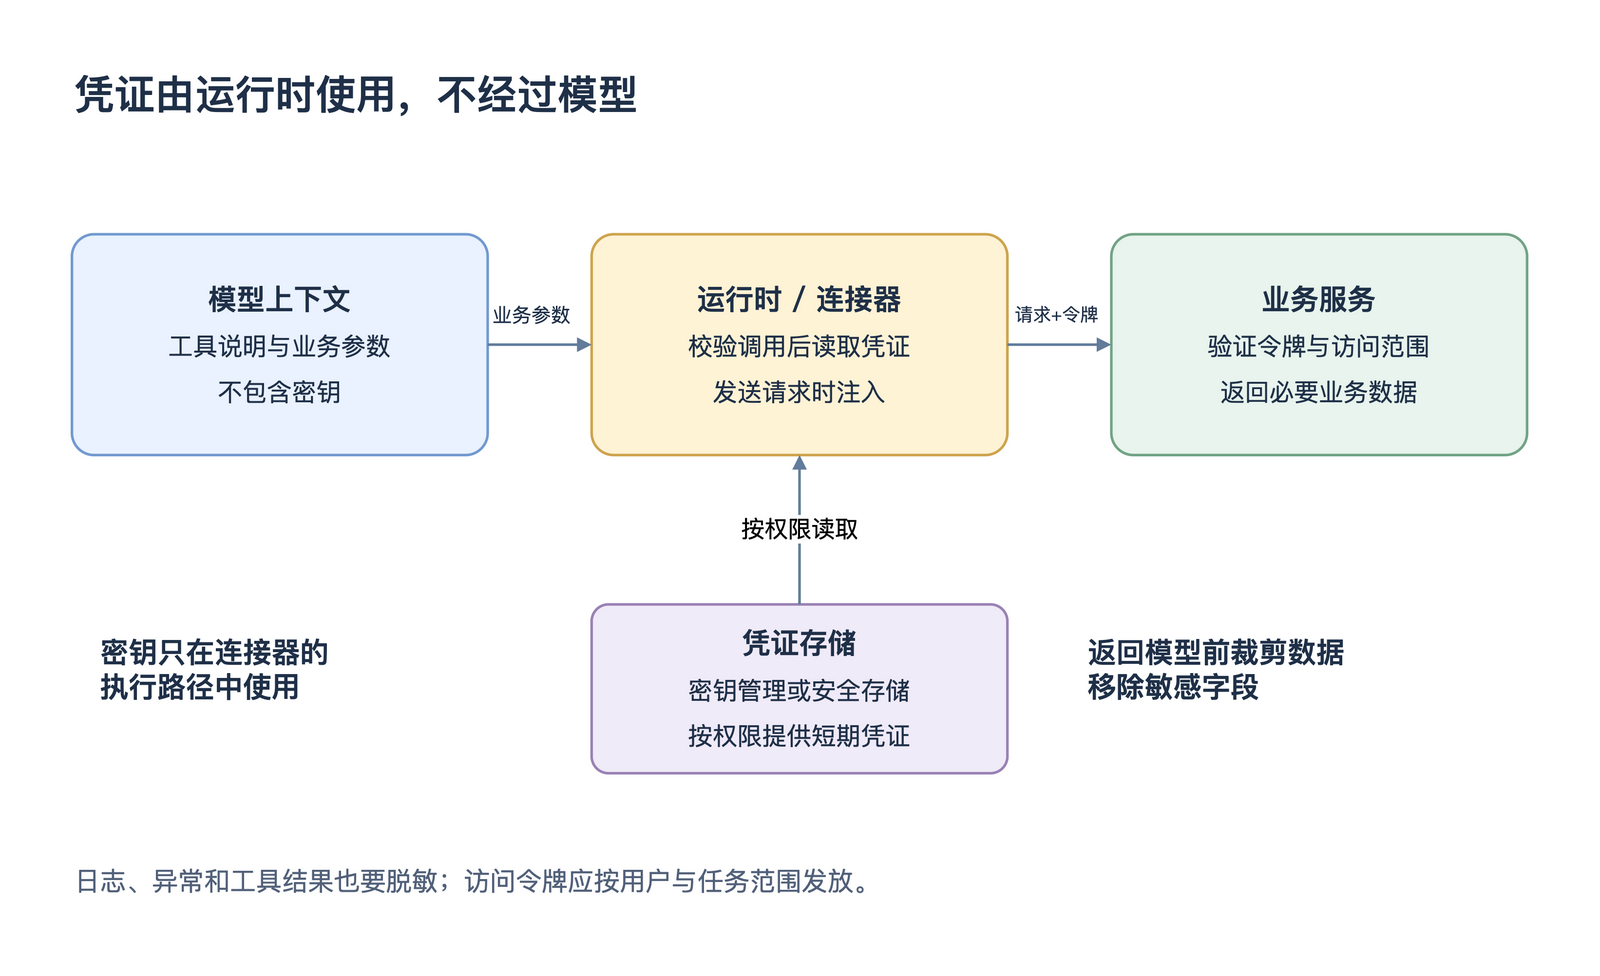
凭证存放在密钥管理服务或受控服务端配置中,由执行器在发起请求时注入。模型只需要知道工具用途和业务参数,不需要知道真实密钥。
任务状态保存凭证引用,执行时按当前用户权限获取短期凭证。限制作用域、有效期和可访问资源,支持轮换与撤销,不要让所有工具共用一个长期管理员 Key。
日志、异常、HTTP 调试输出和工具返回值都可能意外带出凭证,应在进入观测系统和模型上下文前脱敏。认证 URL、Cookie 和签名下载链接也可能包含敏感信息。
即使对话记录只在内部使用,也不应成为凭证仓库。发现泄露后先撤销或轮换,再检查访问记录及传播范围,仅删除聊天文字不能让已经泄露的 Key 失效。