


题目
如何隔离代码执行、浏览器访问、文件读写和网络请求?
答案
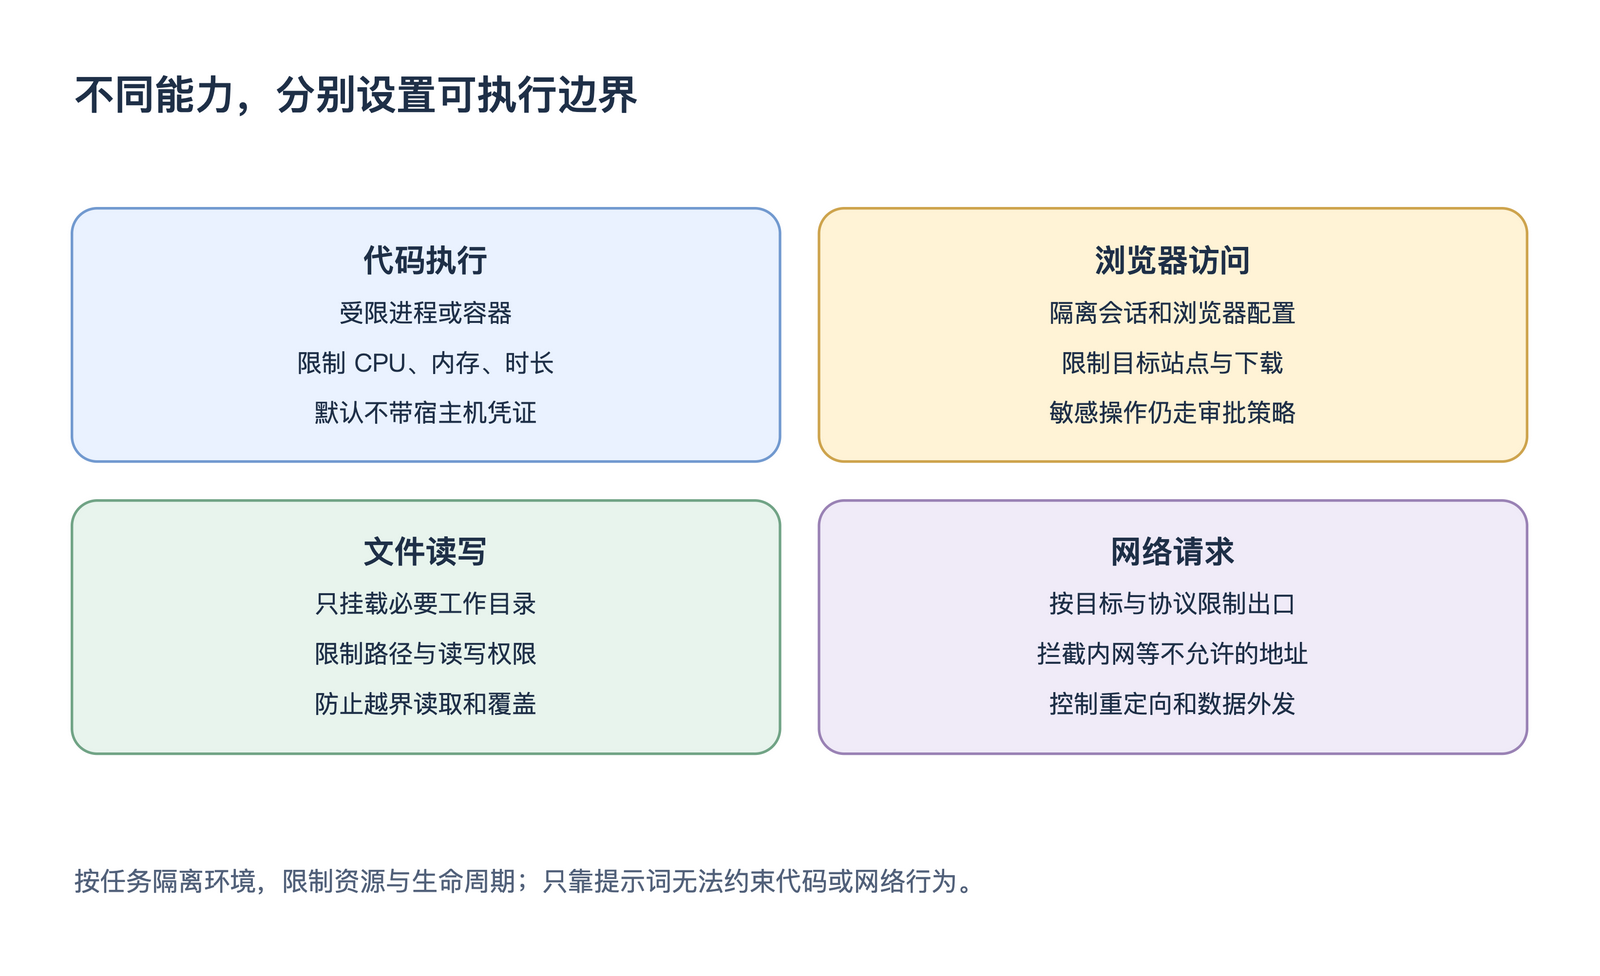
为任务提供独立的工作环境,只挂载需要的文件,使用低权限用户,并限制 CPU、内存、进程数、磁盘和执行时间。
运行不可信代码时,根据风险选择容器、虚拟机或更强的隔离机制。不要挂载宿主机 Docker Socket、SSH 密钥或整个用户目录,容器本身也不是绝对安全边界。
浏览器使用独立上下文隔离 Cookie、下载和站点权限;文件访问限制根目录和读写能力;网络通过代理或出口策略限制目标,特别是内网和云元数据地址。
任务结束后清理临时凭证和环境,并保留必要审计。多个任务即使使用不同目录,也可能共享数据库、网络或浏览器登录态,需要逐项检查隔离是否真正覆盖这些资源。