


题目
如何把用户身份和权限传递到工具及下游业务接口?
答案
从登录会话、可信令牌或服务认证中得到主体信息,再在服务端执行上下文中传递租户、用户、角色和授权范围。模型参数不应成为身份来源。
区分“应用服务自己有权限”和“当前用户被允许做什么”。代表用户调用下游时,使用合适的委托令牌或受控身份映射,避免所有请求都使用管理员权限。
工具入口和下游接口都检查资源归属与动作权限。仅隐藏某个工具定义还不够,直接构造调用也必须被拒绝。
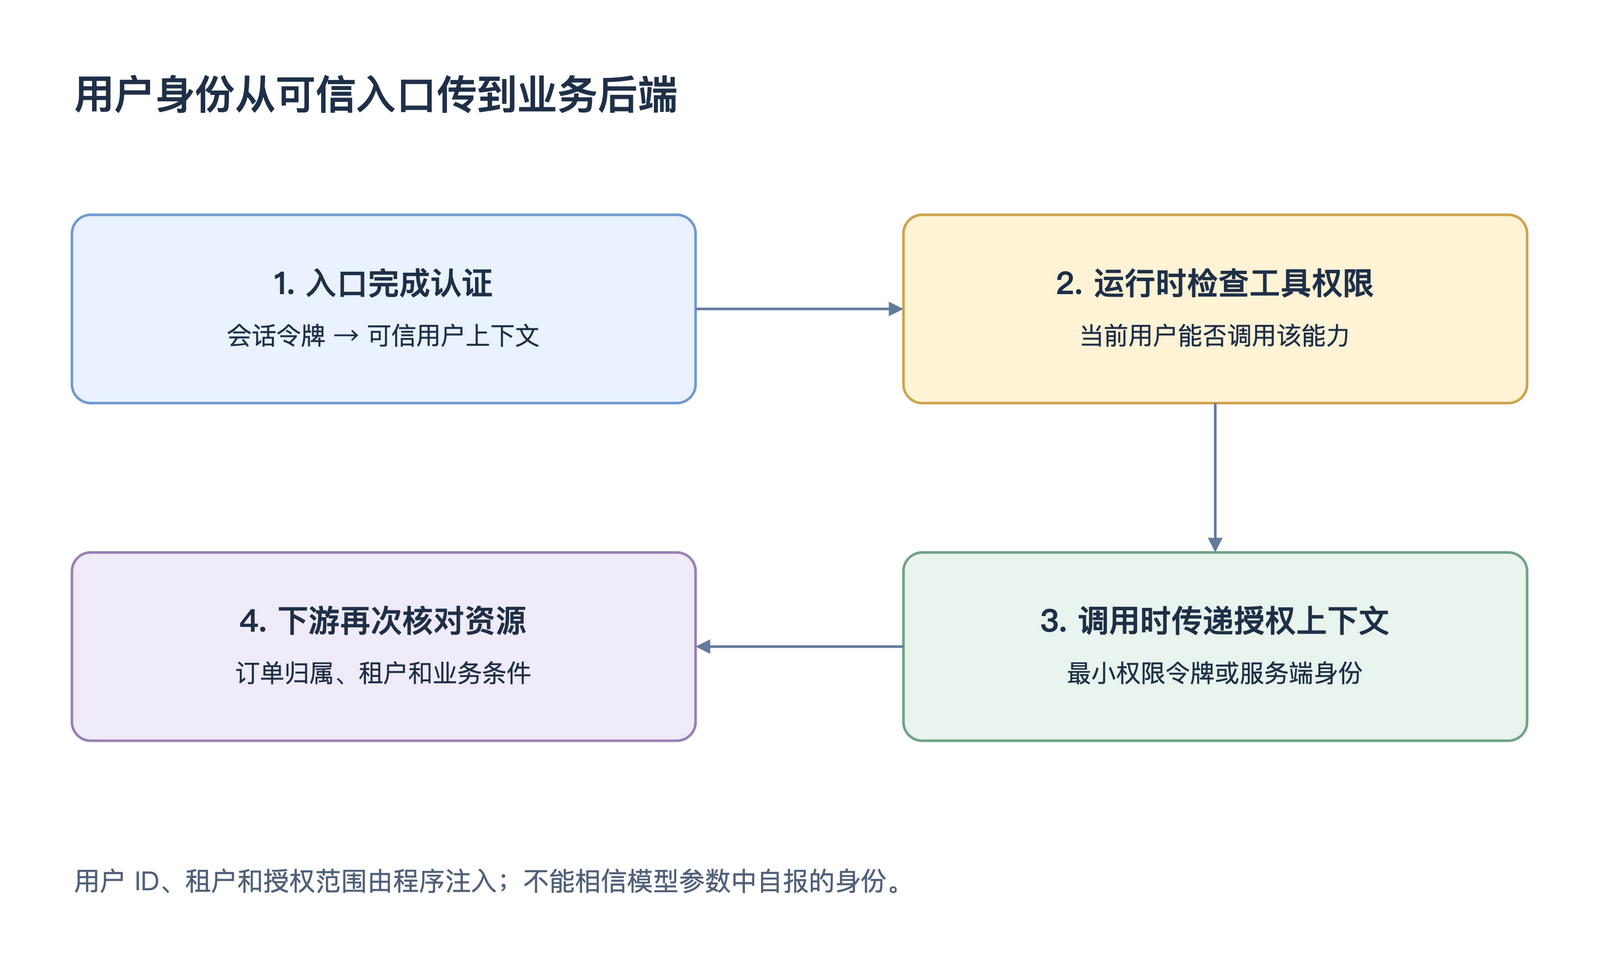
记录原始用户、执行服务和业务操作的关联,便于审计。长任务恢复或审批后执行时重新检查权限,用户退出组织或撤销授权后,旧任务不能继续沿用过期权限。